لم يعد أمام المستخدمين والشركات متسع كبير من الوقت بين اكتشاف الثغرة الأمنية وبدء محاولات استغلالها من المهاجمين. هذا ما تكشف عنه شركة «مايكروسوفت» في تقريرها الجديد للدفاع الرقمي لعام 2026، الذي يرسم صورة لمشهد أمني يتحرك بسرعة متزايدة، ويلعب فيه الذكاء الاصطناعي دوراً في تسريع قدرات المهاجمين والمدافعين على حد سواء.
ومن أبرز ما أورده التقرير أن الوقت الوسيط بين اكتشاف الثغرة فعلياً وتحويلها إلى وسيلة قابلة للاستغلال أصبح أقل بكثير من 24 ساعة. هذا الرقم وحده يغيّر الطريقة التي ينبغي النظر بها إلى التحديثات الأمنية. فإذا كان المهاجم يستطيع الانتقال من معرفة الثغرة إلى استغلالها خلال ساعات قليلة، فإن تأجيل التحديث الأمني لأيام قد يعني إبقاء الجهاز مكشوفاً أمام ثغرة أصبح استغلالها ممكناً.
نحو 40 ألف ثغرة في 6 أشهر يكشف تقرير «مايكروسوفت» أيضاً عن الحجم المتزايد للمشكلة، فقد نُشر نحو 40 ألف ثغرة أمنية مسجلة خلال النصف الأول من عام 2026 وحده، فيما تتوقع الشركة أن يصل العدد إلى نحو 72 ألف ثغرة خلال العام الحالي. ولا تكمن المشكلة في عدد الثغرات فقط،
بل في السرعة التي تتحول بها بعض هذه الثغرات إلى أدوات فعلية للهجوم. وتشير «مايكروسوفت» إلى أن المؤسسات قد تستغرق ما بين 30 و60 يوماً لمعالجة بعض الثغرات الحرجة في الأنظمة المتصلة بالإنترنت، في حين يستطيع المهاجمون التحرك في فترة أقصر بكثير. وبين هذين الرقمين تظهر إحدى أخطر الفجوات في الأمن السيبراني: المهاجم قد يتحرك خلال ساعات،
فيما قد يستغرق الإصلاح داخل بعض المؤسسات أسابيع. يكشف تقرير «مايكروسوفت» عن ارتفاع استغلال التطبيقات من 15% إلى 24% والتصيد الإلكتروني من 7% إلى 23% (مايكروسوفت) الذكاء الاصطناعي يسرّع الهجمات يخصّص تقرير 2026 مساحة مهمة للدور المتنامي للذكاء الاصطناعي في الهجمات الإلكترونية. فوفقاً لـ«مايكروسوفت»، لم يعد استخدام الذكاء الاصطناعي مقتصراً على كتابة رسائل التصيد أو إنشاء محتوى مزيف،
بل أصبح يدخل في مراحل مختلفة من الهجوم، بدءاً من جمع المعلومات والاستطلاع، مروراً بالبحث عن نقاط الضعف في الأنظمة، وصولاً إلى المساعدة في تطوير البرمجيات الخبيثة وأدوات استغلال الثغرات.
وتلفت الشركة إلى تطور تدريجي من استخدام الذكاء الاصطناعي أداةً مساعدة للمهاجم البشري، إلى أنظمة تستطيع توجيه وتنفيذ أجزاء متتابعة من النشاط الهجومي. وفي تجربة أجرتها «مايكروسوفت» داخل بيئة خاضعة للرقابة، تمكّن نظام متقدم من تنفيذ سلسلة هجوم مكونة من 32 مرحلة مترابطة.
لكن الشركة تؤكد في الوقت نفسه أن الهجمات الإلكترونية المعقدة في العالم الحقيقي لا تزال في معظم الحالات تحتاج إلى تدخل وتوجيه بشري، ما يعني أن الحديث ليس عن «قراصنة آليين» يعملون بصورة مستقلة بالكامل، بل عن أدوات تجعل عمل المهاجم أسرع وأكثر قدرة على التوسع. ثغرة تعود إلى 2020 تتصدر قائمة أكثر الثغرات استغلالاً في رصد «مايكروسوفت» بنسبة 58% (مايكروسوفت) الهجوم قد يبدأ خلال 5 ساعات يقدم تقرير «مايكروسوفت» رقماً آخر يكشف عن سرعة المشهد الجديد،
فقد وجدت الشركة أن أعباء العمل السحابية المكشوفة يمكن أن تتعرض للهجوم في المتوسط خلال نحو 5.3 ساعة. كما تشير بيانات الشركة إلى أن 63 في المائة من عمليات الاختراق التي رصدتها تضمنت سرقة بيانات، ما يعكس أن الوصول إلى المعلومات والاستيلاء عليها لا يزال من أبرز أهداف الهجمات والمخترقين. وتستند «مايكروسوفت» في رؤيتها للمشهد الأمني إلى شبكة ضخمة من البيانات،
إذ تقول إنها تعالج أكثر من 165 تريليون إشارة أمنية يومياً، إلى جانب رصد وحظر ملايين الملفات البرمجية الخبيثة الجديدة. سباق بين المهاجم والتحديث هذه الأرقام تجعل إحدى نتائج التقرير شديدة الصلة بالمستخدم العادي: سرعة تثبيت التحديثات أصبحت جزءاً أساسياً من الحماية، فعندما تكتشف شركة مثل «أبل» أو «مايكروسوفت» أو «غوغل» ثغرة وتصدر تحديثاً لإغلاقها،
يبدأ سباق غير مرئي. في جهة هناك مستخدمون وشركات يحاولون تثبيت الإصلاح، وفي الجهة الأخرى مهاجمون يبحثون عن الأجهزة التي لم تحصل عليه بعد. وكلما أصبحت أدوات تحليل الثغرات وتطوير وسائل استغلالها أسرع،
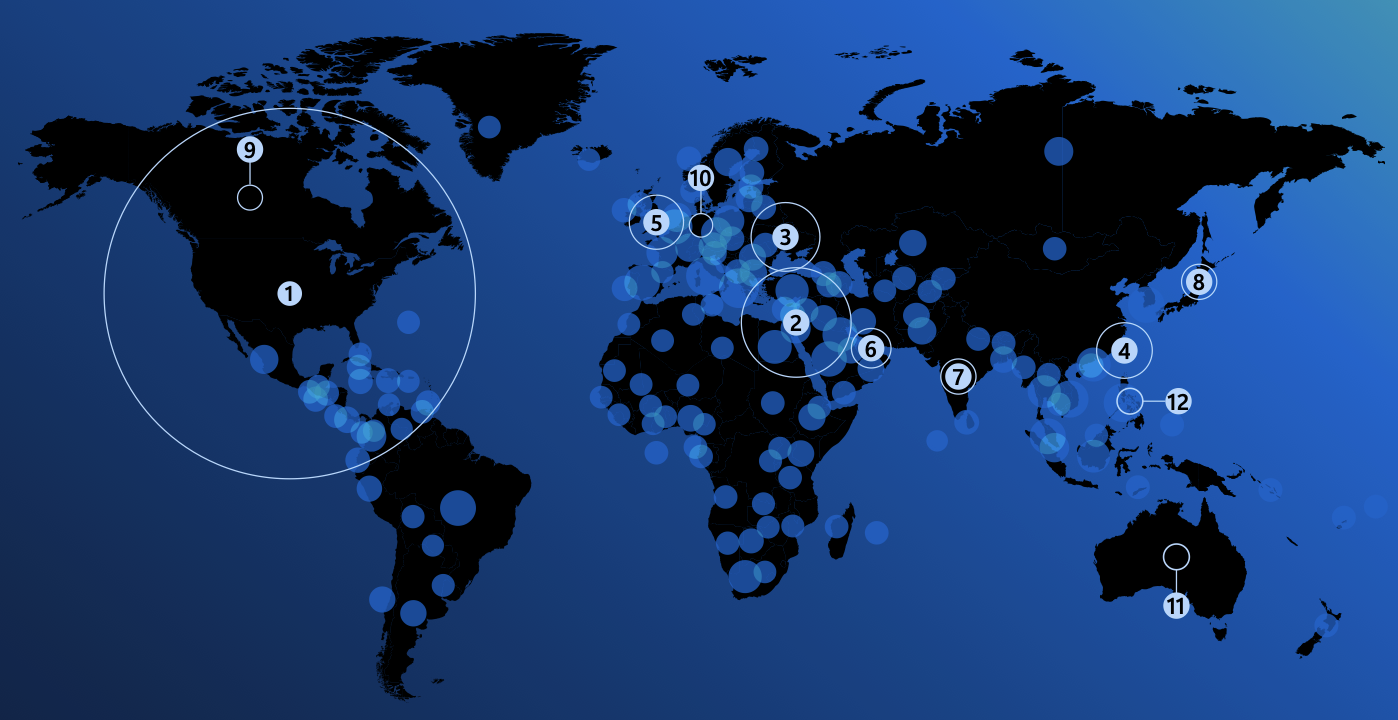
تقل الفترة الآمنة التي يستطيع المستخدم خلالها تأجيل التحديث. لهذا تزداد أهمية التحديثات التي تصفها الشركات بأنها أمنية أو عاجلة، خصوصاً عندما تعلن أن ثغرة ما يجري استغلالها فعلياً. أظهرت البيانات تسجيل 24 حدثاً إلكترونياً مرصوداً في السعودية ضمن عينة التقرير خلال الفترة من يوليو 2025 إلى يونيو 2026 (مايكروسوفت) ماذا يعني التقرير للمستخدم؟
ربما تكون أهم رسالة للمستخدم من تقرير «مايكروسوفت» لعام 2026 هي ضرورة عدم تأجيل التحديثات الأمنية، فالتحديث قد يتضمن إصلاحاً لثغرة معروفة يعمل المهاجمون بالفعل على استغلالها. ومع تقلص الوقت اللازم لتحويل بعض الثغرات إلى أدوات قابلة للاستغلال إلى أقل من 24 ساعة، أصبحت سرعة تثبيت التحديثات أكثر أهمية من أي وقت مضى؛ فتحديث الجهاز فور توفر الإصلاح الأمني لم يعد مجرد نصيحة تقنية،
بل أحد أبسط وأهم خطوط الدفاع أمام الهجمات الإلكترونية.